Dlaczego jest to potrzebne
Gdy Microsoft 365 (Exchange Online) odbiera wiadomość przekazaną przez Clean Mailbox, widzi adres IP naszych serwerów zamiast adresu IP pierwotnego nadawcy. Jeśli domena nadawcy stosuje ścisły rekord SPF (-all) i ścisłą politykę DMARC (p=quarantine lub p=reject), Microsoft może uznać wiadomość za nieuwierzytelnioną — ponieważ adres IP Clean Mailbox nie znajduje się w rekordzie SPF nadawcy — i zablokować ją lub umieścić w kwarantannie, mimo że w pełni przeszła nasze filtry antyspamowe i antymalware.
To oczekiwane zachowanie Microsoft 365, a nie awaria Clean Mailbox: przekazywanie poczty w Państwa imieniu jest dokładnie tym, co robi przychodząca brama bezpieczeństwa (Clean Mailbox, a także Proofpoint, Mimecast czy Barracuda), i musi zostać zadeklarowane po stronie Microsoft 365 jako zaufane źródło.
Ta instrukcja jest przeznaczona dla administratora domeny (lub Państwa dostawcy IT) i opisuje konfigurację, którą wystarczy wykonać jednorazowo, po skierowaniu rekordów MX do Clean Mailbox.
Ta instrukcja dotyczy domen, których skrzynki są hostowane w Microsoft 365 / Exchange Online i chronione po stronie przychodzącej przez Clean Mailbox. Przy diagnozowaniu jednorazowego błędu dostarczenia warto też sprawdzić raport o niedostarczeniu (NDR) otrzymany przez nadawcę — zwykle wskazuje on wprost przyczynę blokady.
Adresy IP do dopuszczenia
Clean Mailbox przekazuje Państwa pocztę przychodzącą z następujących adresów. Będą potrzebne w obu poniższych krokach.
| Typ | Adresy |
|---|---|
| IPv4 |
213.32.76.196/3251.178.81.41/3245.63.114.93/32163.172.164.47/32 |
| IPv6 |
2001:41d0:404:200::4d8f/1282001:41d0:302:1000::500/1282001:19f0:6801:10c:5400:ff:fe58:b68/1282001:bc8:710:a30:dc00:ff:fe8a:301/128 |
Ta lista może się zmieniać wraz z rozwojem infrastruktury Clean Mailbox. Przed zastosowaniem tej konfiguracji należy sprawdzić aktualną listę w panelu klienta lub potwierdzić ją u nas pod adresem [email protected].
Zezwolenie Clean Mailbox w filtrze połączeń
Ten pierwszy krok nakazuje wbudowanej ochronie antyspamowej Microsoft 365 (Microsoft Defender) traktować nasze serwery jako zaufane źródło.
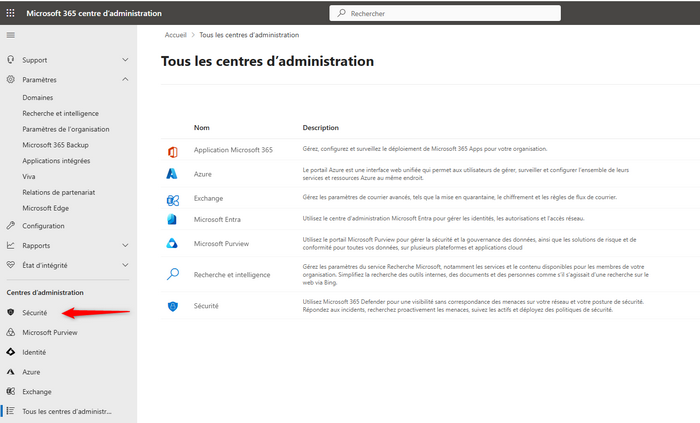
1. Otwarcie centrum zabezpieczeń Microsoft Defender
W centrum administracyjnym Microsoft 365 należy otworzyć Wszystkie centra administracyjne (All admin centers), a następnie kliknąć Zabezpieczenia (Security).
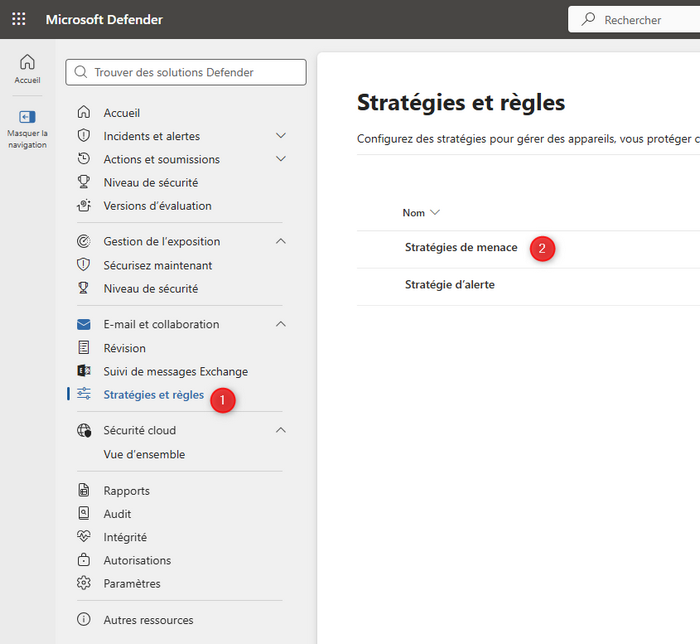
2. Przejście do zasad antyspamowych
W lewym menu Microsoft Defender należy przejść do E-mail i współpraca → Zasady i reguły (Email & collaboration → Policies & rules), a następnie otworzyć Zasady zagrożeń (Threat policies).
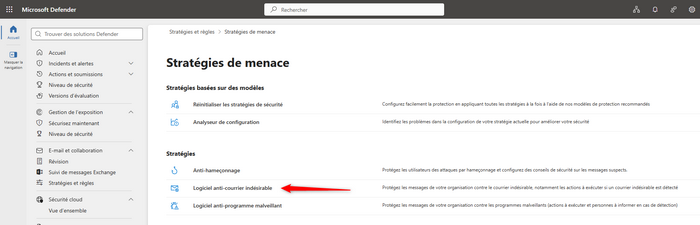
3. Otwarcie ustawień antyspamu
Na liście zasad należy kliknąć Ochrona przed spamem (Anti-spam).
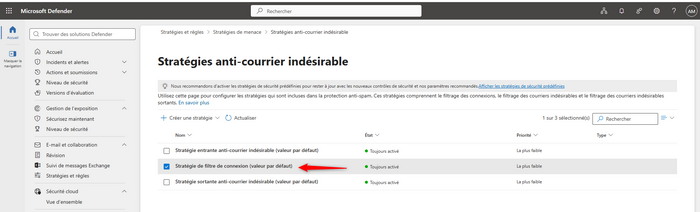
4. Otwarcie zasad filtru połączeń
Na stronie Zasady ochrony przed spamem (Anti-spam policies) należy kliknąć Zasady filtru połączeń (domyślne) (Connection filter policy (Default)).
5. Dodanie adresów IP Clean Mailbox do listy dozwolonych
W polu Zawsze zezwalaj na wiadomości z następujących adresów IP lub zakresu adresów (Always allow messages from the following IP addresses or address range) należy dodać wymienione wyżej adresy IPv4 (po jednym, w formacie x.x.x.x/32), zaznaczyć Włącz listę bezpiecznych (Turn on safe list), a następnie kliknąć Zapisz (Save).
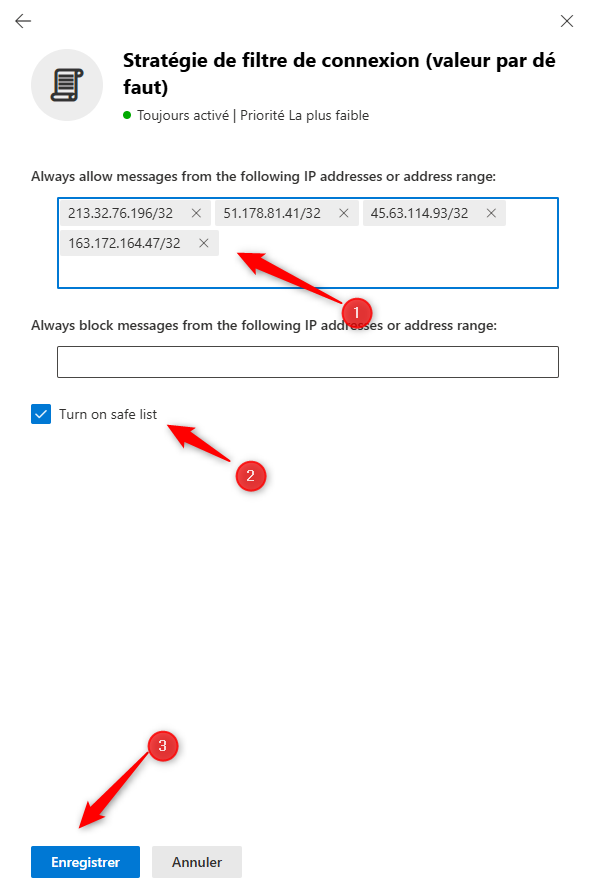
Microsoft 365 akceptuje w tym polu wyłącznie adresy IPv4. Adresy IPv6 Clean Mailbox są obsługiwane w kroku 3 poniżej.
Utworzenie reguły przepływu poczty pomijającej filtrowanie spamu
Poprzedni krok informuje Microsoft, że Clean Mailbox jest zaufanym źródłem, ale sam w sobie nie zawsze zapobiega odrzuceniom związanym z SPF/DMARC. Poniższa reguła przepływu poczty wyraźnie wymusza w Microsoft 365 pominięcie filtrowania spamu dla każdej wiadomości przekazanej przez Clean Mailbox.
1. Otwarcie centrum administracyjnego Exchange
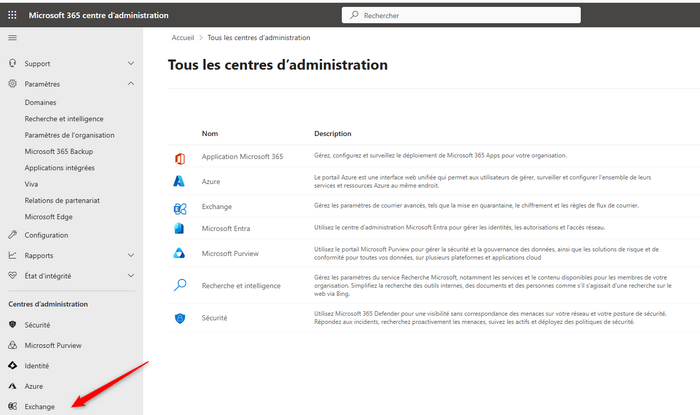
W Wszystkie centra administracyjne (All admin centers) należy tym razem kliknąć Exchange.
2. Otwarcie reguł przepływu poczty
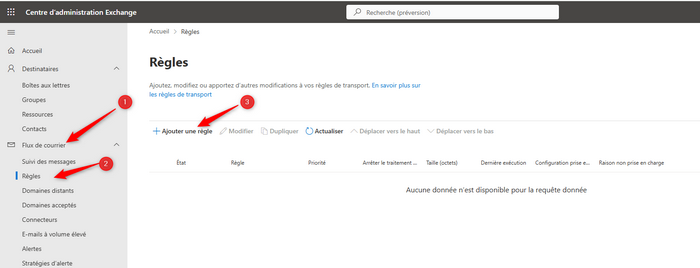
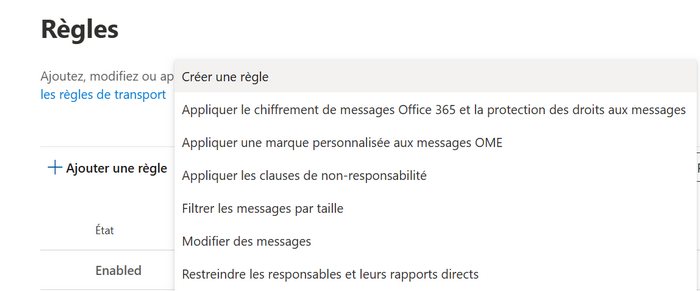
W lewym menu należy otworzyć Przepływ poczty → Reguły (Mail flow → Rules), a następnie kliknąć Dodaj regułę → Utwórz nową regułę (Add a rule → Create a new rule).
3. Ustawienie warunku
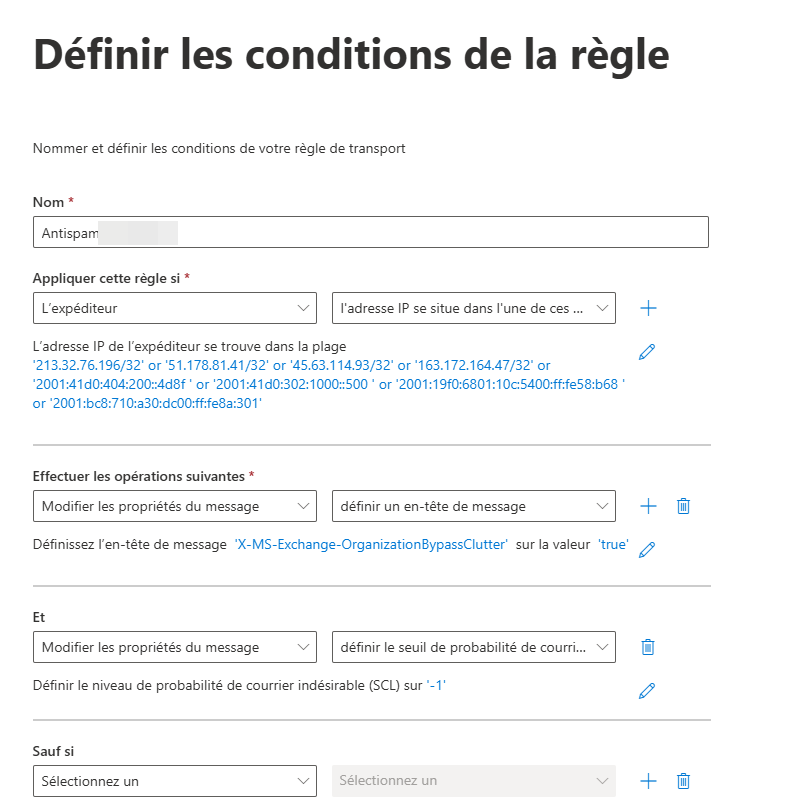
Należy nadać regule czytelną nazwę (na przykład Bypass anti-spam - Clean Mailbox), a następnie ustawić warunek:
- Zastosuj tę regułę, jeśli (Apply this rule if) → Nadawca (The sender) → Adres IP znajduje się w dowolnym z tych zakresów lub dokładnie pasuje (IP address is in any of these ranges or exactly matches)
- Wpisać adresy IPv4 Clean Mailbox (
213.32.76.196/32,51.178.81.41/32,45.63.114.93/32,163.172.164.47/32)
4. Ustawienie akcji
W sekcji Wykonaj następujące czynności (Do the following) należy dodać następujące akcje:
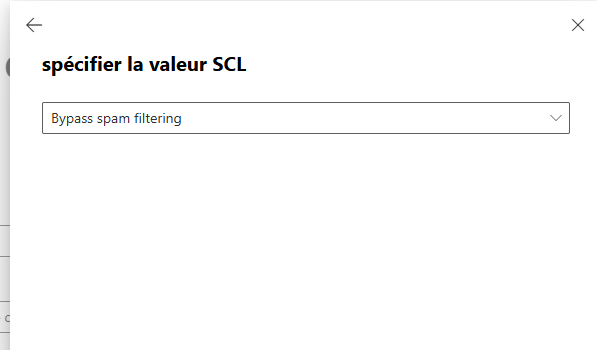
- Zmodyfikuj właściwości wiadomości → ustaw poziom prawdopodobieństwa spamu (SCL) (Modify the message properties → set the spam confidence level (SCL)), a następnie wybierz wartość Pomiń filtrowanie spamu (Bypass spam filtering);
- (opcjonalnie, ale zalecane) Zmodyfikuj właściwości wiadomości → ustaw nagłówek wiadomości (Modify the message properties → set a message header), z nagłówkiem
X-MS-Exchange-OrganizationBypassClutterustawionym natrue.
Pozostałe ustawienia należy pozostawić domyślne, a następnie zapisać regułę. Należy upewnić się, że na liście reguł jest oznaczona jako Włączona (Enabled).
Wyłączenie IPv6 dla domeny (zalecane)
Microsoft 365 nie pozwala wymienić adresów IPv6 w graficznym interfejsie reguły przepływu poczty w taki sam sposób jak adresów IPv4. Aby wiadomość przekazana przez Clean Mailbox przez IPv6 nie ominęła skonfigurowanych wyżej reguł, zalecamy wyłączenie IPv6 dla zaakceptowanej domeny, tak aby nasze serwery komunikowały się z Microsoft 365 wyłącznie przez IPv4.
Należy połączyć się z Exchange Online PowerShell (Connect-ExchangeOnline), a następnie wykonać:
Disable-IPv6ForAcceptedDomain -Domain "yourdomain.com"Należy zastąpić yourdomain.com własną nazwą domeny. To polecenie można bezpiecznie wykonać, o ile cała Państwa poczta przychodząca przechodzi już przez Clean Mailbox.
Sprawdzenie działania
Po zapisaniu konfiguracji (jej zastosowanie może potrwać kilka minut) należy wysłać wiadomość testową z zewnętrznej domeny ze ścisłym SPF/DMARC i sprawdzić:
- w śledzeniu wiadomości Microsoft Defender (message trace), czy wiadomość ma status Dostarczona (Delivered) i nie trafiła do kwarantanny;
- w nagłówkach odebranej wiadomości, czy w polu
X-Forefront-Antispam-ReportwystępujeSCL:-1.
Najczęstsze pytania
Moje wiadomości nadal są blokowane po tej konfiguracji
Należy sprawdzić, czy żadna inna reguła przepływu poczty o wyższym priorytecie (niższym numerze) nie przechwytuje wiadomości przed regułą utworzoną w kroku 2. Należy też sprawdzić w raporcie o niedostarczeniu (NDR), czy wymieniony adres IP odpowiada jednemu z wymienionych wyżej adresów IP Clean Mailbox.
Czy potrzebny jest dedykowany łącznik przychodzący?
W większości przypadków powyższa konfiguracja wystarcza. Jeśli Microsoft 365 ma zachować reputację pierwotnego adresu IP nadawcy (funkcja Microsoft Enhanced Filtering for connectors), można skonfigurować dedykowany łącznik przychodzący — prosimy o kontakt, a przeprowadzimy Państwa przez ten proces.
Pytania dotyczące konfiguracji Clean Mailbox?
Nasz zespół wsparcia pomoże potwierdzić adresy IP do dopuszczenia lub zdiagnozować problem z dostarczaniem. W sprawie administrowania samą dzierżawą Microsoft 365 prosimy o kontakt z pomocą techniczną Microsoft lub dostawcą IT.